
ANMELDUNG
72.812 CVEs bis Ende September
Von Januar bis September 2026 wurden 72.812 Schwachstellen mit CVE-Kennung (Common Vulnerabilities and Exposures) veröffentlicht. Im gesamten Jahr 2025 waren es 48.152. Das sind im Schnitt 267 neue Einträge pro Tag, und kein Patch-Team arbeitet eine solche Liste nach Eingangsdatum ab.
Gleichzeitig liefert die meistgenutzte Datenquelle weniger. Seit dem 15. April 2026 reichert das US-amerikanische National Institute of Standards and Technology (NIST) in der National Vulnerability Database (NVD) nur noch priorisierte CVEs an. Rund 29.000 ältere Einträge ohne Anreicherung hat NIST auf „Not Scheduled“ gesetzt. Scanner, die sich allein auf NVD-Daten stützen, finden für einen Teil der Schwachstellen keine zugeordneten Produktversionen und keinen NIST-Score.
Steffen Unland, Product Owner und Presales Team Lead bei Enginsight, zeigt am 4. November, wie sich aus CVSS, EPSS und Environmental-Score eine Patch-Reihenfolge ableiten lässt, die ihr euren Kunden begründen könnt.
Was ihr aus dem Webinar mitnehmt
- Was CVSS, EPSS und der Environmental-Score jeweils messen und wo ihre Grenzen liegen
- Wie ihr die Werte zu einer Priorität im Patch-Management kombiniert
- Welche Lücken die NVD-Umstellung vom April 2026 in Scan-Ergebnissen hinterlässt
- Wie Patches für Microsoft und Linux den passenden Schwachstellen zugeordnet werden
- Warum Versionsstrings von Software die Erkennung erschweren
Für wen ist das Webinar?
Enginsight Channel-Partner | MSPs und MSSPs | Pre-Sales und technische Beratung | Administrierende, die Patch-Zyklen für Kunden planen
„Welche Schwachstelle patcht ihr zuerst, wenn jeden Tag 267 neue dazukommen?“
Agenda:
Ablauf in 60 Minuten
- Die Lage 2026
CVE-Zahlen von Januar bis September im Vergleich zum Vorjahr. - CVSS, EPSS und Environmental-Score
Das Common Vulnerability Scoring System (CVSS) bewertet den technischen Schweregrad. Das Exploit Prediction Scoring System (EPSS) schätzt, wie wahrscheinlich eine Ausnutzung in den nächsten 30 Tagen ist. Der Environmental-Score passt die CVSS-Bewertung an die tatsächliche Umgebung beim Kunden an. - Vom Score zur Patch-Reihenfolge
Wie die Kombination der drei Werte eine Priorisierung ermöglicht und wann ein hoher CVSS-Wert trotzdem warten kann. - Die Datenbasis nach der NVD-Umstellung
Was sich seit dem 15. April 2026 bei NIST geändert hat und welche Folgen das für Scan-Ergebnisse hat. - Patch-Zuordnung und Versionsstrings
Wie Patches für Microsoft und Linux zugeordnet werden. Warum Versionsangaben die Erkennung verfälschen können, etwa bei Linux-Distributionen, die Sicherheitskorrekturen in ältere Paketversionen zurückportieren.
Über den Speaker
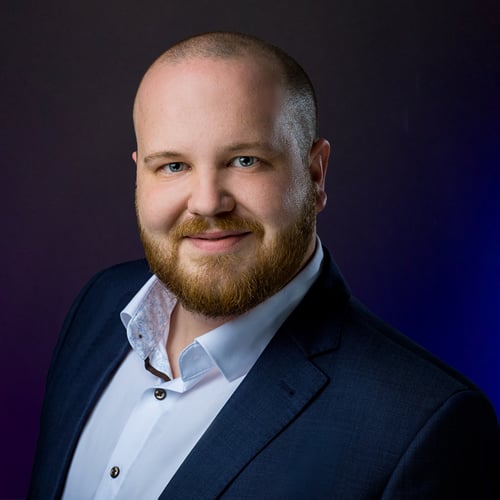
Steffen Unland
Enginsight Product Owner und Presales Team Lead
Steffen Unland verantwortet bei Enginsight als Product Owner die Weiterentwicklung der Plattform und leitet das Presales-Team. Im Webinar ordnet er ein, welche Daten hinter den Scores stehen und wo sie an ihre Grenzen kommen.
Enginsight GmbH Cybersecurity Made in Germany
ZU ENGINSIGHT
Enginsight vertreibt zu 100 % über Partner: Die Kundenbeziehung gehört euch.